В GitLab закрыли критическую уязвимость с оценкой 10 из 10: она позволяла выполнить код без авторизации
В GitLab закрыли уязвимость с максимальной оценкой CVSS — 10 из 10: ошибка в обработке конфигурации CI/CD при определённых условиях позволяла выполнить произвольный код на сервере без авторизации. Разбираем, какие версии затронуты, что ещё исправили разработчики и на что обратить внимание при обновл…
Мы публикуем лишь краткий анонс. Все права на материал принадлежат Хабр — новости.
Ещё по теме
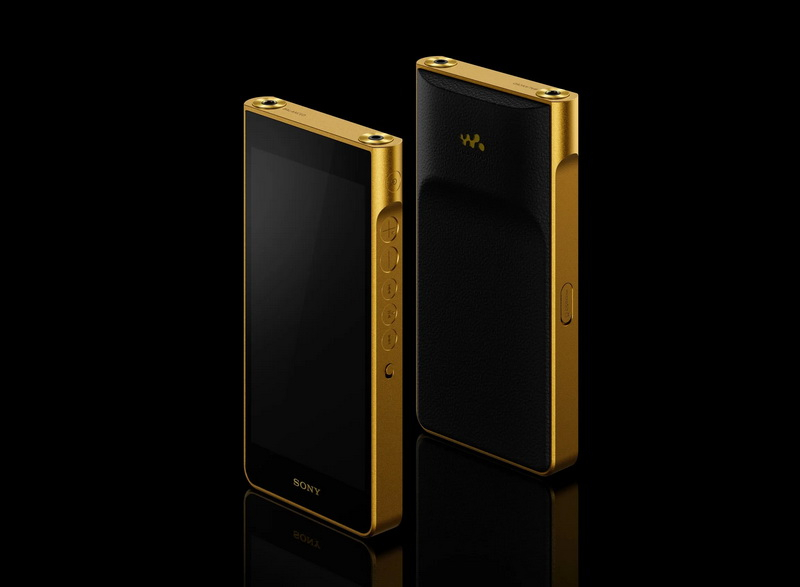 💻
Sony выпустила позолоченный Walkman за $5900 — и объяснила, что золото тут не для красоты
Sony представила три модели цифровых аудиоплееров премиум-класса стоимостью от 1900 до 5900 долларов. Это первые за несколько лет новые устр…
 💻
Разработчик напечатал защиту для носа своей собаки — теперь её носит более 500 питомцев
Автор проекта 3D‑печатных защитных накладок SnoutCover подвёл итоги первого года продаж. Идея началась с защиты носа питбуля Билли, страдающ…
 💻
Учебный проект MIT превратился в одобренное устройство для уменьшения тремора
В 2017 году мужчина по имени Майкл вышел на сцену перед заполненным залом Kresge Auditorium в MIT и попытался нарисовать спираль, один из ра…
 💻
Довольно медленная, но зато очень компактная видеокарта. PowerColor готовит низкопрофильную Radeon RX 9050 8GB LP
Компания PowerColor, похоже, готовит компактную версию видеокарты Radeon RX 9050. В Сети появилось фото такой карты, которая, как видим, име…
 💻
ИИ-модели запускаются, игры (не все) идут, но батарея садится быстро: первые тесты ноутбуков на Nvidia RTX Spark
Продажи первых устройств на базе новой платформы Nvidia RTX Spark для Windows on Arm начнутся 16 октября. Системы на её базе предназначены в…
 💻
Hynix представила H-TPU. Очень маленький программируемый процессор, сотню которых интегрировали в контроллер SSD
Компания Hynix придумала фактически новый тип твердотельных накопителей. Или как минимум переосмыслила тот, что существует. Компания предста…